大規模サイバー攻撃の全貌とドワンゴの決断
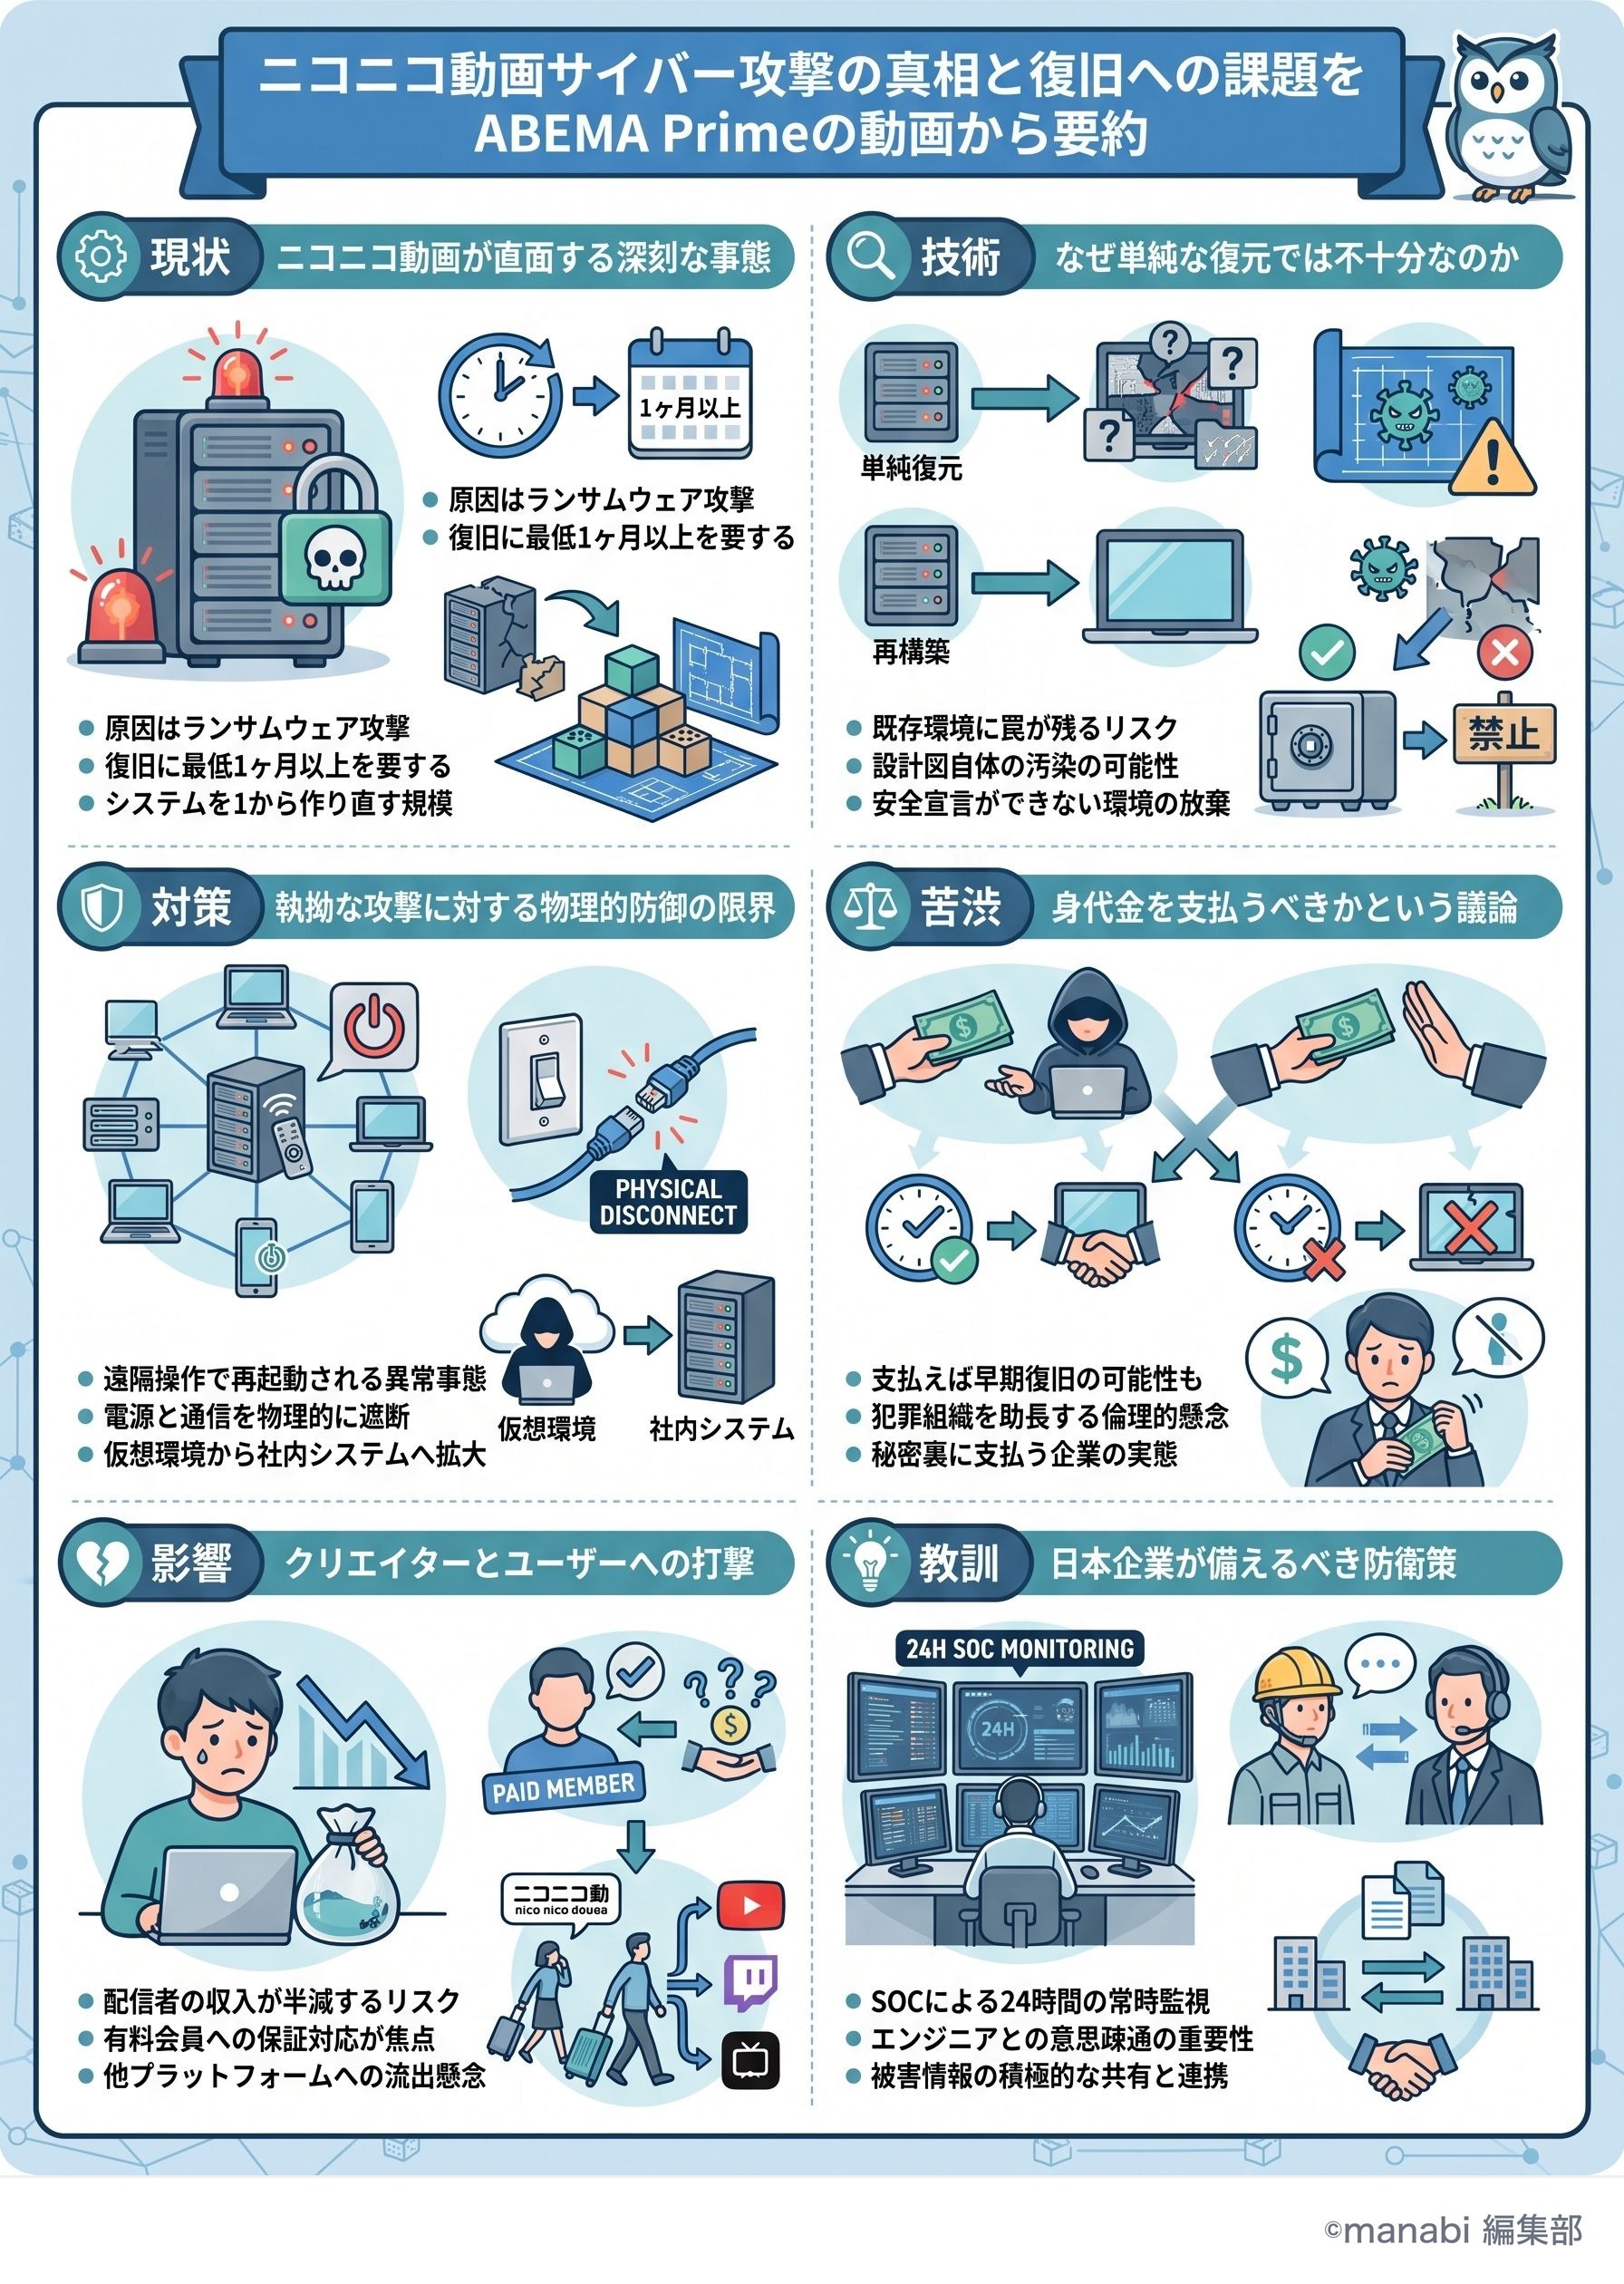
2024年6月8日未明、KADOKAWAグループのサービス、特にニコニコ動画を中心としたシステムが大規模なサイバー攻撃を受け、サービスが完全に停止するという未曾有の事態が発生しました。
ドワンゴの発表によれば、この障害の原因はランサムウェア(身代金要求型不正プログラム)によるものであり、攻撃は非常に大規模かつ執拗に繰り返されたといいます。
会見に臨んだ夏野剛社長と鈴木CTOは、利用者の期待を裏切る結果となったことを深く謝罪しましたが、復旧までには「最低でも1ヶ月以上」という異例の長期間を要する見通しを示しました。
ニコニコ動画やニコニコ生放送のシステムは、現状のサーバー群を再稼働させるだけでは不十分であり、実質的に1からシステムを作り直すという膨大な作業が必要になります。
これは、既存のサーバー環境がすでに攻撃者によって「汚染」されている可能性が高く、どこにバックドアや罠が仕掛けられているか不明なためです。
安全宣言が出せない以上、まっさらな環境にシステムを再構築するしかないという判断は、技術的に見て極めて重く、かつ合理的な選択であるといえます。
| 攻撃の性質 | 特徴 | 影響 |
|---|---|---|
| ランサムウェア | データの暗号化と金銭要求 | システムの全機能停止 |
| DDoS攻撃 | 大量のアクセスによる負荷 | 一時的な接続障害 |
| 内部侵入 | 権限の奪取と横展開 | 情報漏洩と持続的な破壊 |
復旧に1ヶ月以上を要する技術的背景と汚染のリスク
ひろゆき氏は、復旧に1ヶ月を要するという現状に対し、「システムの設計図自体が汚染されている可能性」を指摘しています。
もし攻撃者が管理権限を長期間にわたって掌握していた場合、新しく作り直そうとするプログラムコードの中にさえ、将来的に再びシステムを破壊するための「時限爆弾」を仕込んでいるリスクがあるのです。
このような状況下では、ただバックアップを戻すだけではなく、コードの一行一行を検証し、物理的に新しいサーバーに移行しなければなりません。
「仮に復旧させたとしても、まだ壊すための罠が残っている状態になってしまう」という懸念は、大規模なWebサービスを運営する上で最も恐ろしいシナリオの一つです。
また、ニコニコ動画のような歴史のあるサービスは、長年にわたる機能追加や改修によって、いわば「巨大な増築建築物」のような構造になっています。
古いソフトウェアやデータフォーマットが複雑に絡み合っているため、最新の環境で一気に再現しようとしても、どこかで不具合が生じる可能性が高く、その整合性を取るだけでも膨大な時間がかかります。
- 1汚染された既存サーバーの隔離と物理的遮断
- 2安全なバックアップデータの特定と整合性の確認
- 3クリーンなインフラ環境の構築とOSの再インストール
- 4アプリケーションコードの検証とデプロイ
- 5セキュリティ対策を強化した状態での段階的なサービス再開
専門家が指摘する攻撃の巧妙さと物理的遮断の難しさ
警視庁サイバーセキュリティーアドバイザーも務める辻伸弘氏は、ドワンゴの対応を「非常に丁寧で分かりやすい」と評価しつつも、現場での攻防がいかに過酷であったかを解説しています。
当初、異常を検知した担当者がリモートからサーバーをシャットダウンしようと試みましたが、なんと攻撃者側が即座にそれを「再起動」させるという、映画のような応酬が繰り広げられていました。
これは、攻撃者がすでに仮想化基盤の深いレベルまで権限を奪っていたことを示唆しています。
最終的にドワンゴのエンジニアは、データセンターへ直接赴き、物理的に電源ケーブルや通信ケーブルを引き抜くという原始的かつ確実な手段を取らざるを得ませんでした。
しかし、これほど大規模なサービスにおいて全電源を落とすという判断は、サービス継続性を重視する経営陣にとって極めて困難な決断です。
辻氏は、この物理的な遮断をもう少し早く実施できていれば、KADOKAWAグループの社内システムへの被害拡大を最小限に抑えられた可能性にも言及していますが、当時の緊迫した状況下での判断の難しさにも理解を示しています。
身代金支払いの是非とサイバー犯罪の地下経済
ランサムウェア攻撃において常に議論の的となるのが、攻撃者から要求される「身代金」を支払うべきかどうかという問題です。
一般論として、反社会的勢力や犯罪グループに資金を提供することは倫理的に許されず、さらなる攻撃を助長するという見方があります。
しかし、ビジネスの現場では、「数億円払ってでも明日からサービスを再開させなければ、会社が潰れてしまう」という極限の選択を迫られるケースが少なくありません。
ひろゆき氏は、世界中の多くの企業が公表せずに身代金を支払い、早期復旧を選んでいるという冷徹な現実を指摘しました。
一方で、身代金を支払ったとしてもデータが100%元通りになる保証はありません。
中には「自分たちは信頼できる犯罪者であり、支払えば必ず復旧ツールを渡す」というブランドを売り物にするランサムウェア・ギャングすら存在しますが、それも不確実な賭けに過ぎません。
今回のドワンゴのケースでは、身代金の要求があったか否かは明言されていませんが、システムを1から作り直すという決断をしたことは、安易な交渉に応じず、技術的な正攻法で再起を図るという強い意志の表れとも受け取れます。
- 支払うメリット: 復旧までの時間を大幅に短縮できる可能性がある
- 支払うデメリット: 犯罪組織への資金供与、再攻撃のリスク、社会的信用の失墜
- 支払わないメリット: 健全な企業姿勢の維持、根本的なシステム改善の契機
- 支払わないデメリット: 長期的なサービス停止、多額の再構築コスト、ユーザー流出
クリエイターへの影響と日本企業が直面するセキュリティの現実
今回の障害で最も大きな影響を受けているのは、ニコニコ動画やニコニコ生放送を収益の柱としているクリエイターたちです。
番組に登場した配信者のうみちゃんは、収入の半分をニコニコ生放送から得ており、サービス停止によって生活に直結する打撃を受けていると訴えました。
ドワンゴは有料会員やチャンネル運営者に対して相応の保証を行うとしていますが、一度離れてしまったユーザーを呼び戻すのは容易ではなく、プラットフォームとしての価値をどう維持していくかが問われています。
辻氏は、今回の事件を「どの企業でも起こりうる事態」として警鐘を鳴らしています。
セキュリティ対策は成功しても「何も起きない」ことが成果であるため、コストと見なされがちですが、一度攻撃を受ければ数十億円規模の損失が発生します。
現代の企業経営において、ITインフラは単なるツールではなく、生命線そのものです。
セキュリティオペレーションセンター(SOC)による24時間の監視体制や、脆弱性を常に共有し合う文化の醸成など、防御側も常にアップデートし続けなければなりません。
ひろゆき氏は、一般論として「エンジニアを怒らせてはいけない」とも語っています。
システムを熟知した人間が最も恐ろしい攻撃者になりうるという現実は、日本企業のガバナンスにおいても無視できない視点です。
ニコニコ動画の復活は、単なる一サービスの再開に留まらず、日本のサイバーセキュリティのあり方を再定義する重要な試金石となるでしょう。
