映画とは異なるホワイトハッカーの現実と用語の定義
多くの人が抱く「ハッカー」のイメージは、暗い部屋で高速にキーボードを叩き、瞬時に相手のシステムを掌握するという映画的な演出に基づいています。
しかし、現実のホワイトハッカーの活動は、より地味で、かつ論理的な防御と修復に重点が置かれています。
日立ソリューションズの青山桃子氏によれば、リアルタイムで攻撃者と直接やり合うような戦いは稀であり、攻撃を受けた際には相手に攻撃し返すことはせず、被害箇所の特定とシステムの修復に全力を注ぐのが基本です。
物理的な遮断が行われることもあります。
例えば、マルウェア感染が確認された端末に対しては、LANケーブルを抜く、あるいは無線のスイッチを切るといった物理的な対応が、通信を即座に止める最も確実な手段として採用されます。
デジタルな世界においても、最終的には物理的なアプローチが究極の防衛策となる点は非常に興味深い事実と言えるでしょう。
また、混同されがちな用語の整理も不可欠です。
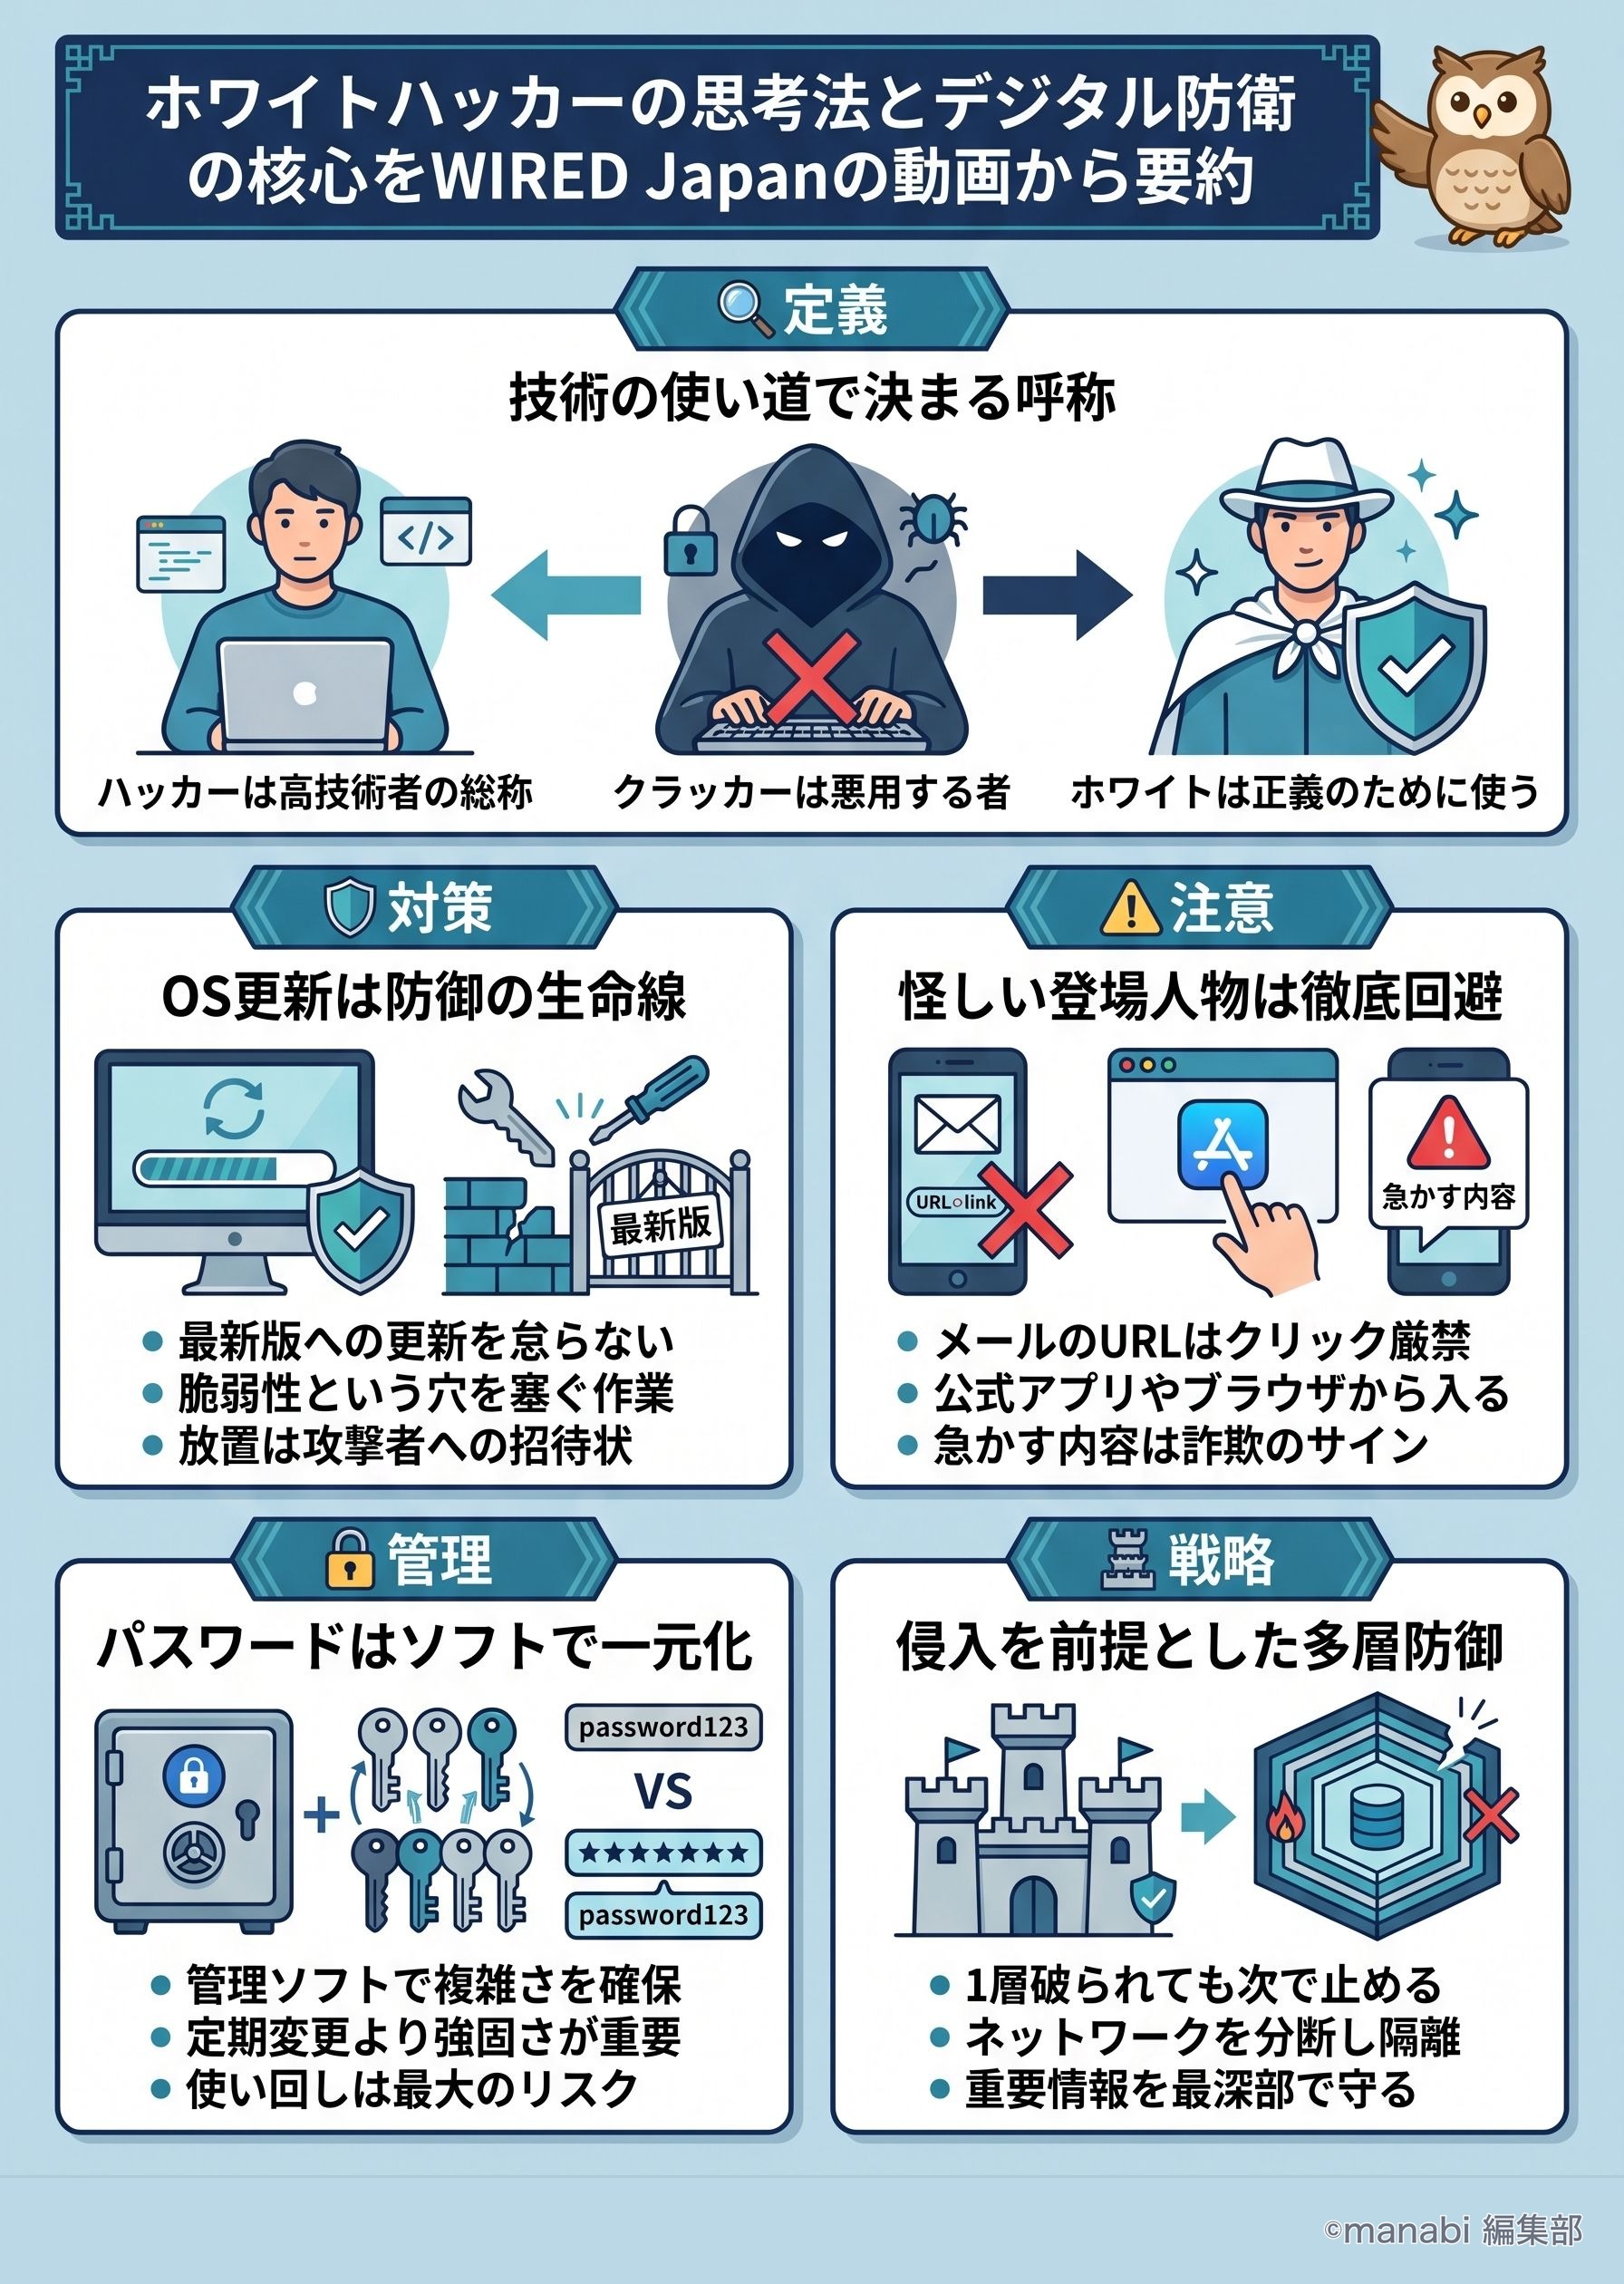
「ハッカー」とは本来、高い技術力を持つ人の総称に過ぎません。
その技術を悪用し、システムの破壊や情報の窃取を行う者が「クラッカー」と呼ばれます。
かつて高い技術を持つ者が悪事に手を染めるケースが目立ったために、ハッカーという言葉自体に負のイメージが定着してしまいましたが、本来は技術への純粋な探求心を持つ人々を指す言葉なのです。
対してホワイトハッカーは、その高度な技術を善意の目的、すなわちセキュリティの向上や社会貢献のために活用する存在です。
| 呼称 | 定義 | 主な活動目的 |
|---|---|---|
| ハッカー | 高い技術力を持つ者の総称 | 技術探求・システム理解 |
| クラッカー | 技術を悪用する攻撃者 | システム破壊・情報窃取・金銭目的 |
| ホワイトハッカー | 技術を正しく使う防御者 | セキュリティ対策・脆弱性診断・復旧支援 |
個人が日常で実践すべきアップデートとリンクへの警戒
一般のインターネット利用者がサイバー攻撃から身を守るために、最も基本的かつ強力な対策は、OS(オペレーティングシステム)やソフトウェアを常に最新版にアップデートすることです。
攻撃者は、ソフトウェアに存在する既知の「脆弱性」を突いて侵入を試みます。
アップデートには、これらの脆弱性を修正するパッチが含まれているため、更新を怠ることは、家に鍵をかけずに外出するのと同じくらい危険な行為となります。
次に警戒すべきは、フィッシング詐欺に代表される悪質なメールです。
例えば、普段利用しているECサイトや金融機関を装い、「アカウントがロックされたため、至急URLから再設定をしてください」といった不安を煽るメールが届くことがあります。
こうしたメールに含まれるURLを安易にクリックしてはいけません。
偽のログインページに誘導され、IDやパスワードを盗み取られるリスクがあるからです。
フィッシング被害を防ぐための実践的な方法は、メール内のリンクを使わないという徹底した姿勢です。
確認が必要な場合は、あらかじめブックマークしている公式サイトからアクセスするか、スマートフォンの公式アプリを直接立ち上げて状況を確認するのが最も安全です。
「リンクをクリックせず、正規の経路で確認する」という一段階のクッションを置くことが、自分自身を守る最大の武器となります。
組織を守る標的型メール訓練とセキュリティ意識の向上
企業などの組織において、社員のセキュリティ意識を高める手法として「標的型メール訓練」が広く普及しています。
これは、実際の攻撃を模した偽のメールを社員に送り、添付ファイルを開いたりリンクをクリックしたりしないかをテストするものです。
単なる知識の提供だけでなく、疑似体験を通じて当事者意識を持たせることが目的です。
統計的に、この訓練メールを開いてしまいやすい層には一定の傾向が見られます。
青山氏の指摘によれば、大量のメールを迅速に処理しなければならない立場の人ほど、注意力が分散し、巧妙に偽装されたメールに引っかかってしまう傾向があります。
業務の効率化を求める心理が、セキュリティ上の隙を生んでしまうのです。
- 1訓練用メールを無作為に送信する
- 2開封してしまった社員には即座に警告と解説を表示する
- 3組織全体の開封率を統計情報として集計する
- 4弱点を分析し、次回の教育プログラムに反映させる
訓練によって得られたデータは、今後のセキュリティ投資や教育の優先順位を決めるための重要な指標となります。
一度の訓練で終わらせるのではなく、定期的に実施することで、社員は常に「このメールは本物か?」と疑う姿勢を維持できるようになります。
技術的な対策だけでなく、人間のリテラシーを高める「人的セキュリティ」の強化こそが、組織防衛の要です。
パスワード管理の最新常識と多層防御によるリスク低減
パスワード管理における現在の推奨は、従来の「定期的な変更」から、「長く複雑なパスワードを使い回さないこと」へとシフトしています。
かつては定期的な変更が推奨されていましたが、頻繁な変更を強いることで、ユーザーが覚えやすい単純な文字列を使ったり、似たようなパスワードを使い回したりする弊害が指摘されるようになったためです。
安全で効率的な管理方法として、パスワード管理ソフトの利用が強く推奨されます。
これを利用すれば、各サイトごとにランダムで複雑なパスワードを生成し、記憶させる手間を省くことができます。
ユーザーが覚えるべきは、管理ソフト自体を開くための強力な「マスターパスワード」一つだけで済みます。
さらに、二段階認証などの多要素認証を組み合わせることで、万が一パスワードが漏洩しても、即座に不正アクセスされるリスクを大幅に下げることが可能です。
サイバーセキュリティの世界には「100%の防衛は存在しない」という前提があります。
攻撃側はシステムのどこか一箇所でも穴(脆弱性)を見つければ目的を達成できますが、防御側はすべての出入り口を塞がなければなりません。
この圧倒的に不利な状況を打破するために用いられるのが「多層防御」という考え方です。
一つの防護壁が突破されても、その背後にある別の対策で食い止める。
例えば、外部との通信を監視するファイヤウォールを抜かれたとしても、内部ネットワークを細かく分断しておくことで、最重要のサーバーまで到達させない仕組みを構築します。
桶の穴から水が漏れても、その下に別の器を置いておくような、何重もの備えが致命的な被害を防ぐ鍵となります。
ダークウェブの存在とセキュリティの専門家を目指すための適性
匿名性の高い特殊なツールを用いなければアクセスできないダークウェブは、実際に存在します。
そこでは、サイバー攻撃に悪用されるツールや、ランサムウェア攻撃によって流出した企業の機密データが売買されるなど、犯罪の温床となっている側面があります。
ホワイトハッカーは、こうした領域で何が起きているかを把握し、先回りして対策を講じることもあります。
では、どうすればホワイトハッカーのようなセキュリティの専門家になれるのでしょうか。
青山氏自身の経験では、中学生の頃からプログラミングに興味を持ち、C言語やBASICといった言語を自ら学んでいたと言います。
重要なのは、単にコンピューターを操作するだけでなく、その「仕組み」に強い興味を持つことです。
ホワイトハッカーへの適性がある人は、旺盛な知識欲を持っている人です。
例えばコンピューターゲームをプレイして終わるのではなく、「なぜ面白いのか」「どのようなコードで制御されているのか」を自ら調べ、ときには自分で作ってみようとする姿勢です。
テクノロジーの進化が加速し、AIによる自動化が進む未来においても、システムの根源を理解しようとする人間特有の探求心こそが、サイバー空間を守る最強の盾となるに違いありません。
結論:デジタル社会を生き抜くための盾を持つ
私たちが日常的に利用しているインターネットは、常に目に見えない脅威にさらされています。
しかし、過度に恐れる必要はありません。
今回整理したOSのアップデート、不審なリンクの回避、パスワード管理の最適化といった基本を徹底するだけで、大半の攻撃は防ぐことができます。
個人の意識改革と組織の教育、そして最新の技術的対策を組み合わせることで、より安全なデジタル社会を築くことが可能です。
ホワイトハッカーたちの知見を自分たちの「護身術」として取り入れ、賢くテクノロジーを使いこなしていきましょう。
